
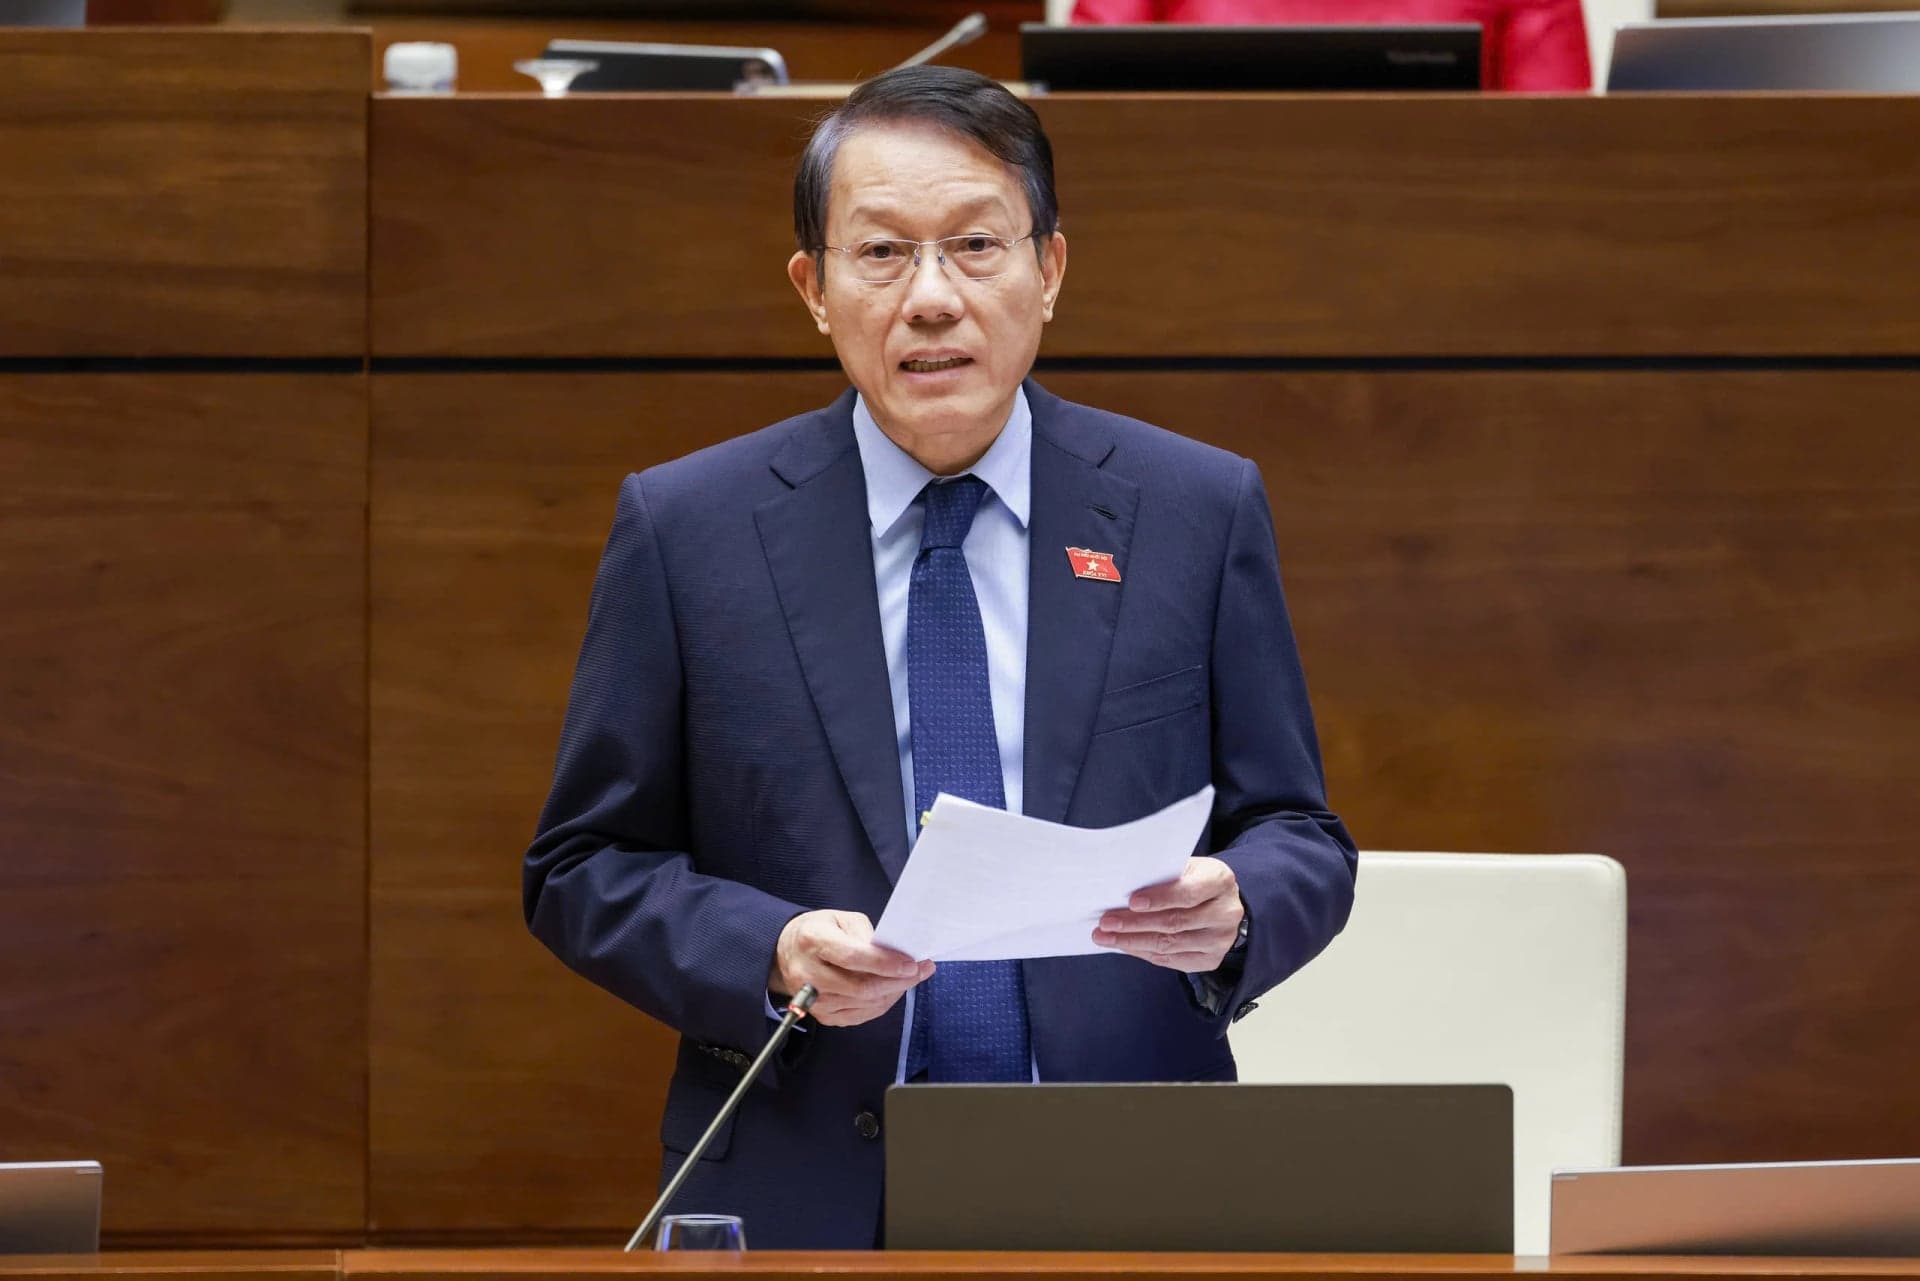
Во Вьетнаме министр общественной безопасности Лыонг Там Куанг выступил с разъяснениями перед депутатами в конце обсуждения на второй сессии Национального собрания XVI созыва проектов закона об электронной идентификации и электронной аутентификации, а также закона о безопасности данных утром 4 ноября.
По словам министра, только после правильной оценки возможного вреда от утечки данных можно установить соразмерные обязанности. Это позволит не вводить избыточные меры защиты там, где риск низкий, и не оставлять без внимания сферы с высоким риском.
Электронная идентификация и защита частной жизни
В проекте закона об электронной идентификации в статье 7 определены группы объектов, которым может присваиваться электронная идентичность. В статье 8 отдельно перечислены объекты, идентификацию которых проводят государственные органы: органы и организации, физические лица, национальные объекты, товары с высоким уровнем риска и другие категории.
Согласно проекту, органам, организациям и физическим лицам не придется повторно предоставлять сведения для создания электронной идентичности или регистрации электронной идентификации.
Лыонг Там Куанг также отметил, что проект предусматривает несколько уровней защиты частной жизни: сбор минимально необходимого объема данных с согласия субъекта, запрет на синхронизацию содержания транзакций и запрет на передачу результатов аутентификации за пределы разрешенной сферы.
«Защита персональных данных при электронной идентификации и аутентификации осуществляется в строгом соответствии с законодательством о защите персональных данных», сказал министр. По его словам, использование электронной идентичности должно обеспечивать конфиденциальность информации и соответствовать законодательству.
Министр добавил, что разработчики проекта продолжат проверять связанные нормы и предложат правительству подробно установить порядок сбора, использования и обработки данных об электронной идентификации и аутентификации. По его словам, это должно обеспечить более строгую защиту законных прав и интересов субъектов данных.
Проект также предусматривает, что органы, организации и физические лица, использующие электронные счета для онлайн-сделок в сфере ценных бумаг, телекоммуникаций, банковских услуг, почты, электронной коммерции, медицинского обслуживания и других областях с риском или важными юридическими последствиями, должны будут пройти аутентификацию с помощью национальной электронной идентичности и связать с ней свой электронный счет.
Пять уровней риска безопасности данных
Говоря о проекте закона о безопасности данных, Лыонг Там Куанг назвал определение уровней риска и механизм их распределения основой документа. «Только после правильной оценки возможного вреда от нарушения безопасности данных можно установить соразмерные обязанности, чтобы не защищать чрезмерно сферы с низким риском и не оставлять без внимания сферы с высоким риском», сказал министр.
После выводов Постоянного комитета Национального собрания в проекте предусмотрены пять уровней риска, соответствующие пяти уровням информационных систем по закону о кибербезопасности. Чем ниже риск, тем проще процедура.
Для данных первого уровня не потребуется проходить процедуру. Для данных второго уровня будет достаточно сокращенного плана защиты; от этого требования будут освобождены индивидуальные предприниматели, микро- и малые предприятия, а также инновационные стартапы.
Начиная с третьего уровня потребуется оценка воздействия и аудит. Экспертиза будет применяться только к четвертому и пятому уровням и проводиться в рамках одного досье с экспертизой по кибербезопасности.
Министр предложил сохранить вариант, при котором правительство определяет уровни риска. Если закрепить их жестко в законе, при каждом изменении придется вносить поправки. При подготовке постановления правительство установит проверяемые количественные и качественные критерии, чтобы компании, особенно малые и средние предприятия, могли правильно определить уровень и не столкнулись с завышенной оценкой.
Касаясь распределения ответственности между Министерством общественной безопасности и Министерством обороны за государственное управление безопасностью данных в гражданской и экономической деятельности предприятий, Лыонг Там Куанг сказал, что это не новая норма, а конкретизация директивы 57 Секретариата ЦК Коммунистической партии Вьетнама.
Согласно проекту, Министерство общественной безопасности отвечает перед правительством и руководит государственным управлением в сфере кибербезопасности, защиты информации и безопасности данных. Министерство обороны руководит информационными системами, военными базами данных и шифровальными системами в сфере обороны. По словам министра, такое распределение закрепляет принцип, согласно которому за одну задачу отвечает один главный орган, соответствует резолюции 18 и согласуется с моделью, утвержденной Национальным собранием в законе о кибербезопасности 2025 года.
Источники: Thanh Niên

