
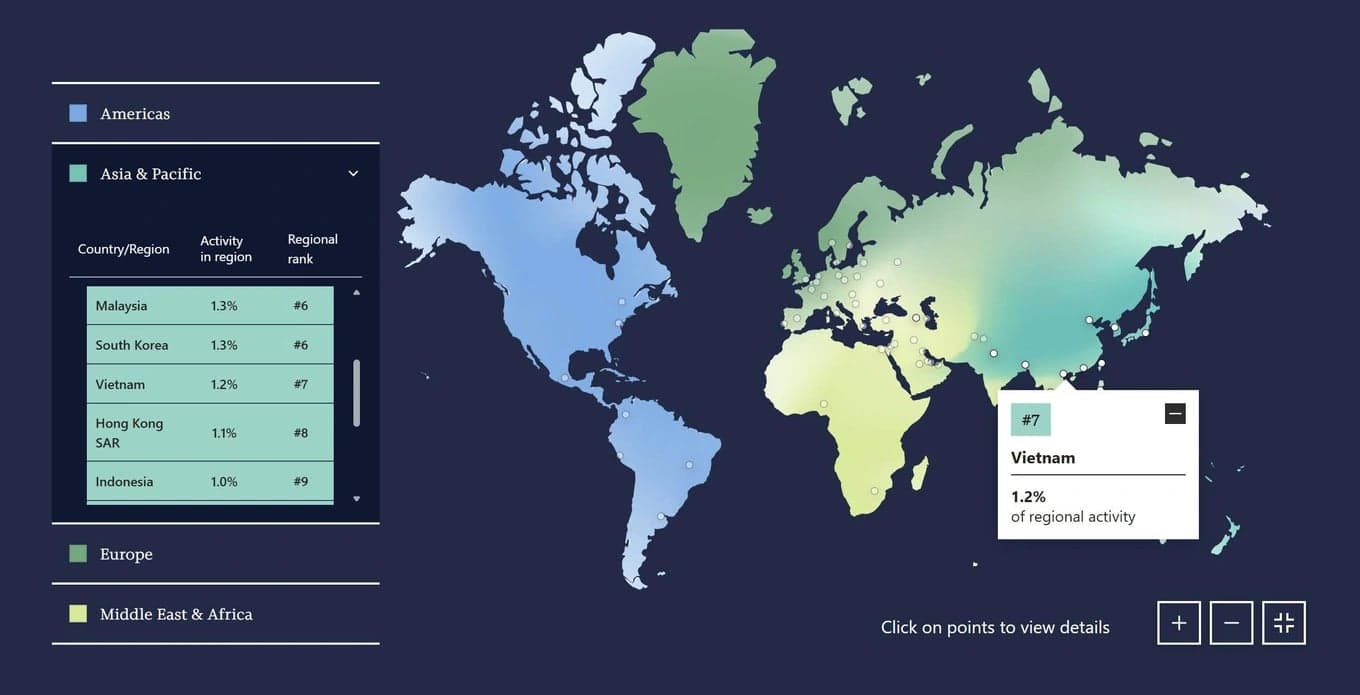
23 октября Microsoft во Вьетнаме представила выводы из отчёта Microsoft Digital Defense Report 2026. Он основан на данных о киберугрозах в мире за период с июля 2025 года по июнь 2026 года.
Отчёт показывает, что искусственный интеллект заметно ускоряет кибератаки, а цифровая идентичность остаётся одной из главных целей киберпреступников.
Вьетнам занял 20-е место в мире по воздействию киберугроз
В первой половине 2026 года Вьетнам занял 7-е место в Азиатско-Тихоокеанском регионе и 20-е место в мире среди стран, где клиенты чаще всего сталкивались с воздействием киберугроз.
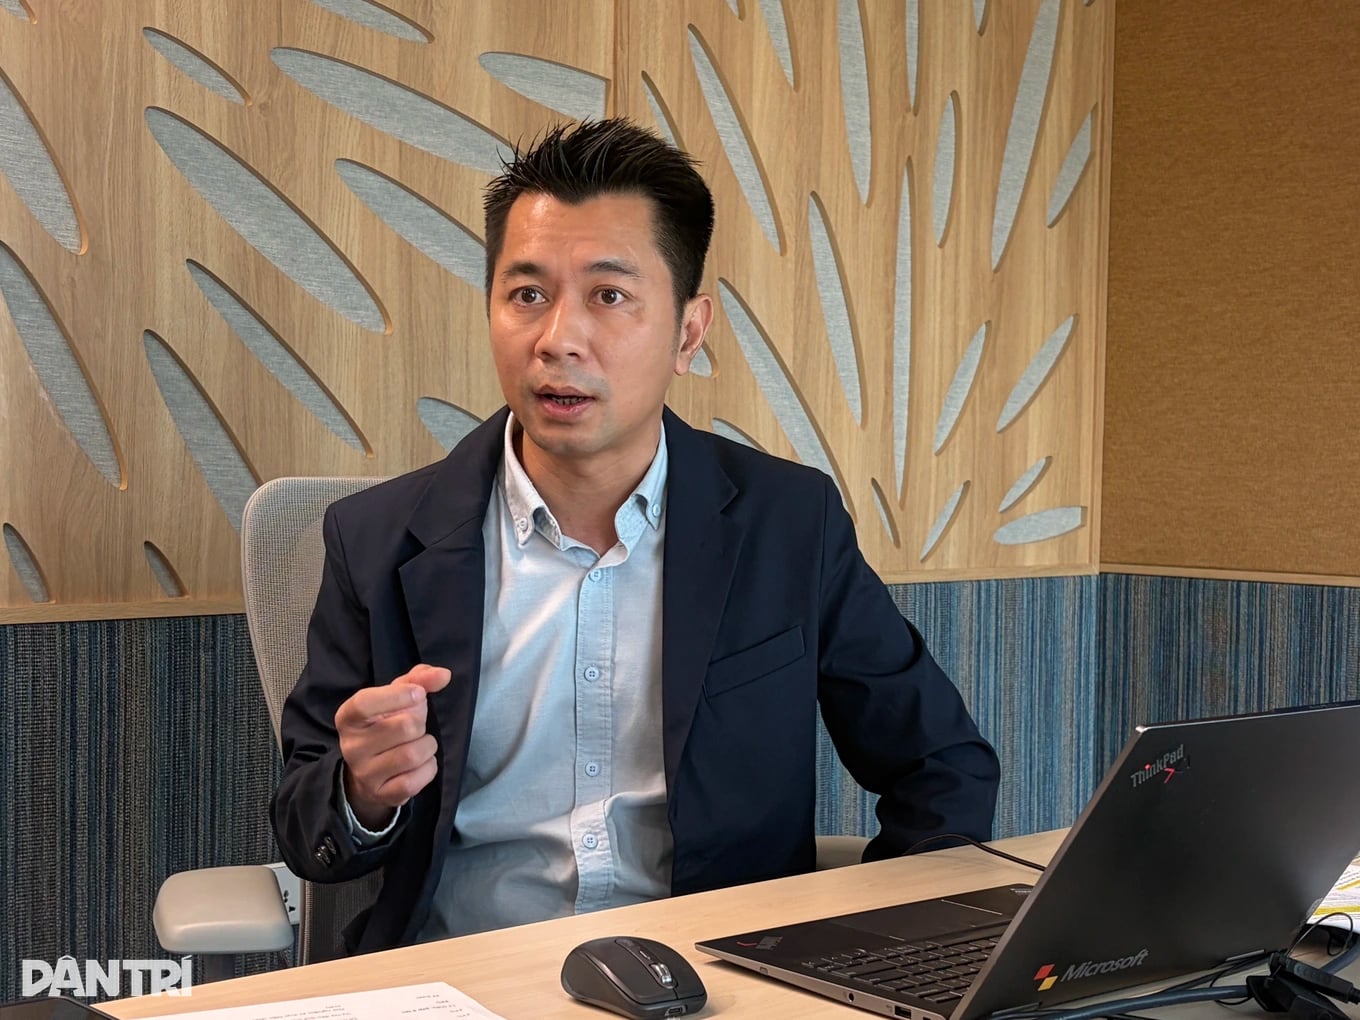
Директор по технологиям Microsoft во Вьетнаме Фан Хонг Шон заявил, что Юго-Восточная Азия становится всё более заметной целью для киберпреступников. По его словам, это связано с быстрым переходом региона на цифровые технологии, тогда как ИТ-инфраструктура во многих местах ещё недостаточно развита. Расширение онлайн-сервисов также увеличивает число потенциальных точек для атак.
Во всём мире государственные органы и службы общего пользования подвергались наибольшему воздействию: на них пришлось 27% всех киберугроз, зафиксированных Microsoft, против 17% годом ранее.
Эта группа также часто становится целью атак, связанных с государствами, поскольку располагает большими объёмами чувствительных данных и управляет важными сервисами.
Microsoft также зафиксировала ускорение эксплуатации уязвимостей благодаря ИИ.
Медианное время между обнаружением уязвимости в реальных условиях и её эксплуатацией сократилось до менее чем 24 часов. При этом многим организациям по-прежнему требуется от 30 до 60 дней на устранение критических уязвимостей.
Фан Хонг Шон сообщил, что за весь 2025 год было зарегистрировано около 40 000 уязвимостей, а за первые шесть месяцев 2026 года их число почти сравнялось с показателем всего предыдущего года.
По словам представителя Microsoft, раньше обнаружение уязвимости и создание инструмента для её эксплуатации могли занимать несколько недель. С ИИ эти этапы заметно ускорились, а некоторые операции можно автоматизировать за несколько минут.
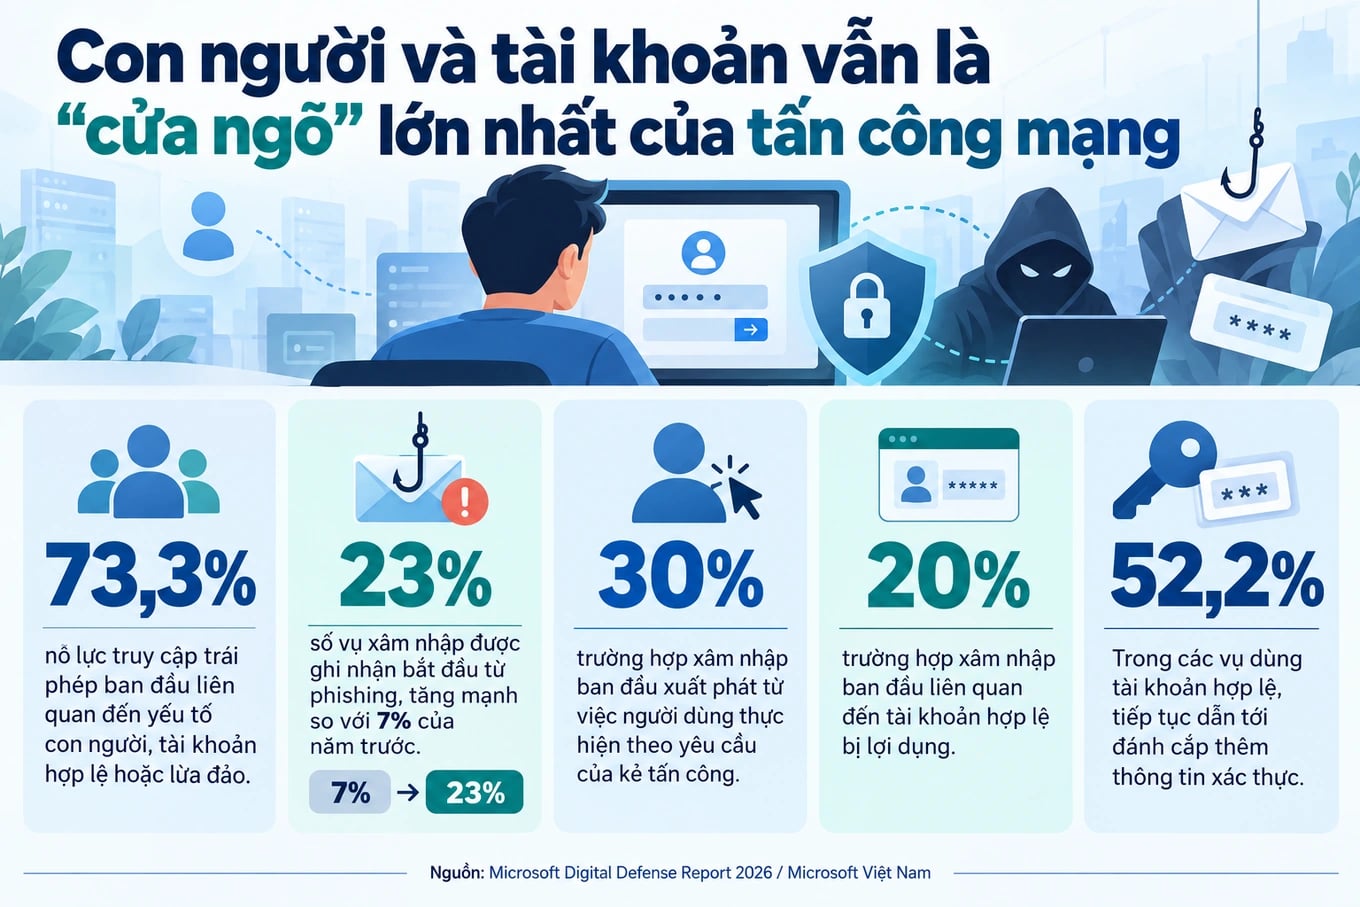
Более 73% первоначальных попыток проникновения связаны с людьми и цифровыми идентификационными данными
Согласно отчёту, 73,3% первоначальных попыток проникновения были связаны с поведением пользователей, действующими аккаунтами или различными видами мошенничества.
На фишинг, то есть мошенничество с целью кражи данных, пришлось 23% наблюдавшихся случаев. Годом ранее этот показатель составлял 7%.
В 30% случаев первоначального проникновения пользователь совершал действие по указанию злоумышленника, а в 20% использовался действующий аккаунт.
В 52,2% случаев проникновения с использованием действующего аккаунта злоумышленники затем крали дополнительные учётные данные, чтобы расширить атаку.
Фан Хонг Шон объяснил эту тенденцию тем, что украсть аккаунт обычно намного проще, чем обойти сложные технические системы защиты.
«Получив действующую цифровую идентичность или аккаунт, злоумышленник может спокойно войти в систему через главный вход, не взламывая дверь», - пояснил он.
Злоумышленники также могут использовать ИИ, чтобы имитировать обычное поведение владельца аккаунта: входить в привычное время или выполнять повседневные действия. Это затрудняет обнаружение аномалий.
Microsoft рекомендует организациям уделять приоритетное внимание защите цифровых идентификационных данных с помощью многофакторной аутентификации, контролю доступа, а также строгому управлению системами ИИ и ИИ-агентами.
По мере того как ИИ-агентам предоставляют доступ к данным и поручают выполнять работу вместо людей, компаниям необходимо контролировать их полномочия, чтобы эти инструменты не стали новым уязвимым местом.
Фан Хонг Шон считает, что организациям следует одновременно использовать ИИ для ускорения защиты, защищать работающие системы ИИ и регулярно проверять их информационную безопасность.
Источники: Dân Trí

