
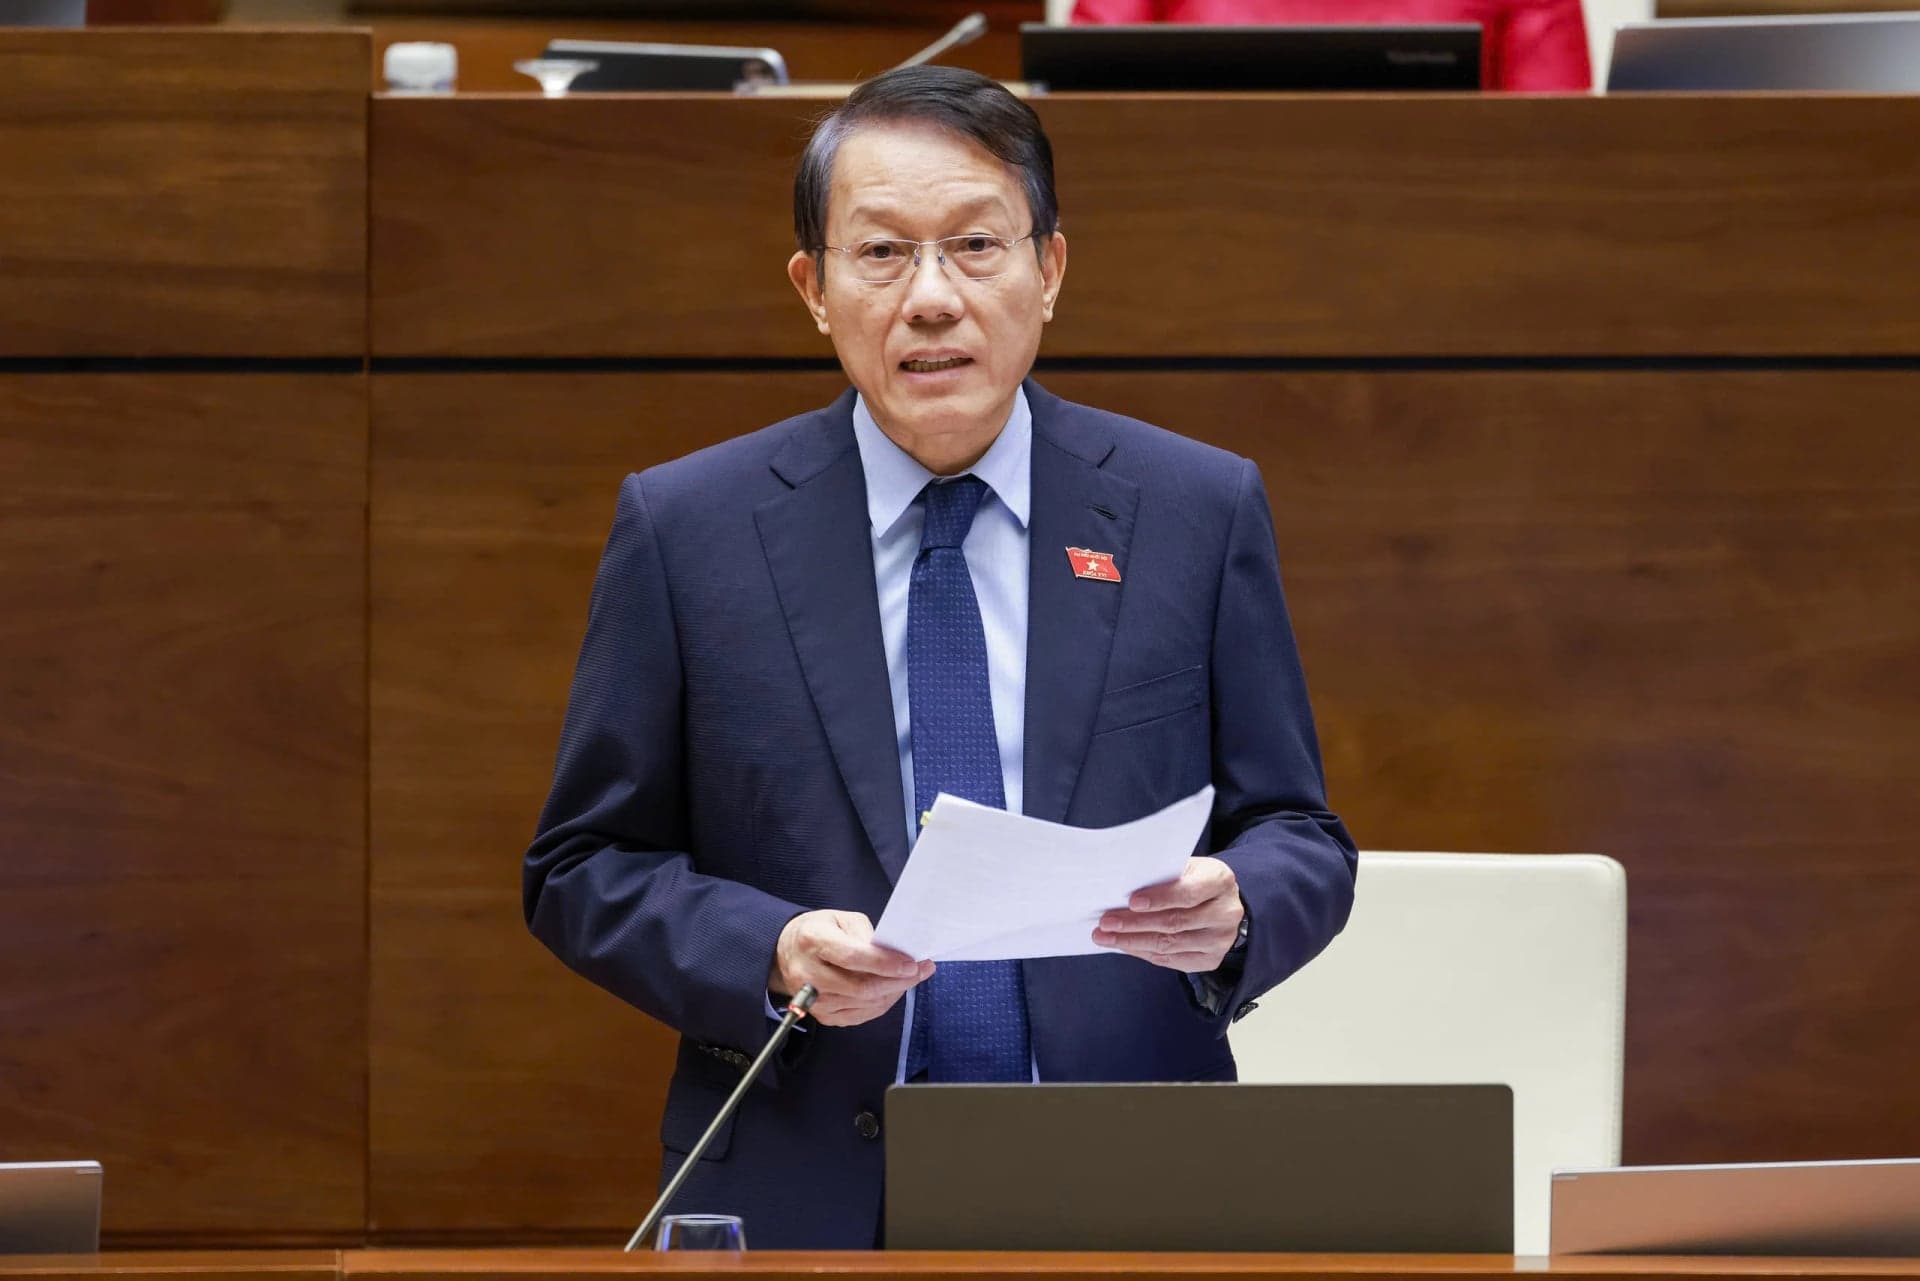
Вьетнамның Қоғамдық қауіпсіздік министрі Лыонг Там Куанг XVI шақырылымдағы Ұлттық жиналыстың екінші сессиясында 4 қараша күні таңертең электронды сәйкестендіру және электронды аутентификация туралы, сондай-ақ деректер қауіпсіздігі туралы заң жобаларын талқылаудың соңында депутаттарға түсініктеме берді.
Министрдің айтуынша, деректер бұзылған жағдайда келуі мүмкін зиянды дұрыс бағалағаннан кейін ғана соған сай міндеттер белгілеуге болады. Бұл қаупі төмен салаларда шамадан тыс қорғау шараларын енгізбеуге және қаупі жоғары салаларды назардан тыс қалдырмауға мүмкіндік береді.
Электронды сәйкестендіру және жеке өмірді қорғау
Электронды сәйкестендіру туралы заң жобасының 7-бабында электронды сәйкестендіру жүргізілетін нысандар топтары анықталған. 8-бапта мемлекеттік органдар сәйкестендіретін нысандар бөлек көрсетілген. Оларға органдар мен ұйымдар, жеке тұлғалар, ұлттық нысандар және қаупі жоғары тауарлар сияқты санаттар кіреді.
Заң жобасына сәйкес, органдар, ұйымдар мен жеке тұлғалар электронды тұлғаны қалыптастыру немесе электронды сәйкестендіруге тіркелу үшін ақпаратты қайта ұсынуға міндетті болмайды.
Лыонг Там Куанг заң жобасында жеке өмірді қорғаудың бірнеше деңгейі қарастырылғанын айтты. Олар қажетті ең аз деректерді деректер субъектісінің келісімімен жинауды, транзакция мазмұнын синхрондамауды және аутентификация нәтижелерін рұқсат етілген шектен тыс бөліспеуді қамтиды.
«Электронды сәйкестендіру және аутентификация кезіндегі жеке деректерді қорғау жеке деректерді қорғау туралы заңнамаға қатаң сәйкес жүзеге асырылады», деді министр. Оның айтуынша, электронды тұлғаны пайдалану ақпараттың құпиялығын сақтап, заңнамаға сай болуы керек.
Министр заң жобасын әзірлеуші органның байланысты нормаларды қайта қарайтынын және электронды сәйкестендіру мен аутентификация деректерін жинау, пайдалану және өңдеу тәртібін нақтылау жөнінде үкіметке ұсыныс беретінін айтты. Оның сөзінше, бұл деректер субъектілерінің заңды құқықтары мен мүдделерін қатаң қорғауға мүмкіндік береді.
Заң жобасында бағалы қағаздар, телекоммуникациялар, банк қызметі, пошта, электронды сауда, медициналық көмек және тәуекелі немесе маңызды құқықтық салдары бар басқа салаларда онлайн операциялар жасау үшін электронды транзакция шоттарын пайдаланатын органдар, ұйымдар мен жеке тұлғалар ұлттық электронды тұлға арқылы аутентификациядан өтіп, электронды транзакция шотын соған байланыстыруы керек деп көрсетілген.
Деректер қауіпсіздігі тәуекелінің бес деңгейі
Деректер қауіпсіздігі туралы заң жобасы жөнінде Лыонг Там Куанг тәуекел деңгейлерін және оларды бөлу тетігін анықтау құжаттың негізі екенін айтты. «Деректер бұзылған кезде келетін зиянды дұрыс бағалағаннан кейін ғана соған сай міндеттер белгілеуге болады. Бұл қаупі төмен салаларды шамадан тыс қорғап, қаупі жоғары салаларды назардан тыс қалдырмауға мүмкіндік береді», деді министр.
Ұлттық жиналыстың Тұрақты комитетінің қорытындыларын ескере отырып, заң жобасында киберқауіпсіздік туралы заңдағы ақпараттық жүйелердің бес деңгейіне сәйкес келетін бес тәуекел деңгейі қарастырылған. Тәуекел неғұрлым төмен болса, рәсім де соғұрлым қарапайым болады.
Бірінші деңгейдегі деректер үшін рәсім талап етілмейді. Екінші деңгейдегі деректер үшін қысқартылған қорғау жоспары жеткілікті болады. Бұл талаптан үй кәсіпкерлері, микро және шағын кәсіпорындар, сондай-ақ инновациялық стартаптар босатылады.
Үшінші деңгейден бастап әсерді бағалау және аудит қажет болады. Сараптама тек төртінші және бесінші деңгейлерге қолданылады және киберқауіпсіздік сараптамасымен бір іс материалында жүргізіледі.
Министр тәуекел деңгейлерін үкімет белгілейтін нұсқаны сақтауды ұсынды. Егер деңгейлер заңда қатаң бекітілсе, әр түзету кезінде заңға өзгеріс енгізу қажет болады. Үкімет қаулыны әзірлеген кезде компаниялар, әсіресе шағын және орта кәсіпорындар, деңгейді дұрыс анықтап, қажеттен жоғары бағалауға ұшырамауы үшін тексеруге болатын сандық және сапалық өлшемдер белгілейді.
Кәсіпорындардың азаматтық және экономикалық қызметіндегі деректер қауіпсіздігін мемлекеттік басқару өкілеттігі бойынша Қоғамдық қауіпсіздік министрлігі мен Қорғаныс министрлігі арасындағы жауапкершілікті бөлуге қатысты Лыонг Там Куанг бұл жаңа норма емес, Партия Орталық комитеті Хатшылығының 57-нұсқауын нақтылау екенін айтты.
Заң жобасына сәйкес, Қоғамдық қауіпсіздік министрлігі үкімет алдында жауап береді және киберқауіпсіздік, ақпарат қауіпсіздігі мен деректер қауіпсіздігі салаларындағы мемлекеттік басқаруға жетекшілік етеді. Қорғаныс министрлігі қорғаныс саласындағы ақпараттық жүйелерді, әскери деректер базаларын және шифрлау жүйелерін басқаруға жетекшілік етеді. Министрдің айтуынша, бұл бөлініс бір міндетке бір орган жетекшілік етіп, негізгі жауапкершілікті атқарады деген қағиданы бекітеді, 18-қарарға сәйкес келеді және Ұлттық жиналыс 2025 жылғы Киберқауіпсіздік туралы заңда бекіткен үлгімен үйлеседі.
Дереккөздер: Thanh Niên

